Anthropic anunció el martes el lanzamiento de OSS Scanner, un servicio gratuito y voluntario para revisar vulnerabilidades en proyectos de código abierto en todo el mundo.
La empresa indicó que la herramienta usa sus modelos más avanzados para ejecutar análisis periódicos sin costo, con el objetivo de detectar posibles fallas de seguridad con mayor rapidez.
Escaneos automatizados sin intervención humana
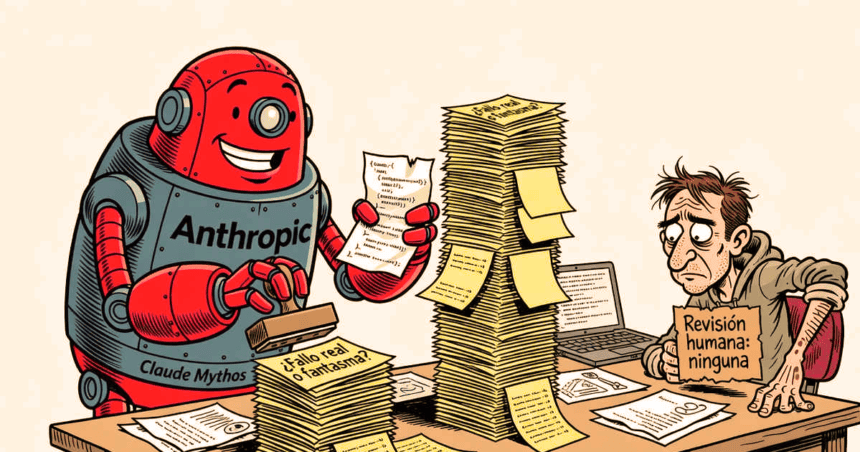
El servicio funciona bajo un esquema de adhesión voluntaria, por lo que cada proyecto debe aceptar participar en las revisiones. Además, Anthropic señaló que los reportes son generados por modelos sin revisión ni clasificación humana.
Esa decisión puede reducir tiempos y costos operativos. Sin embargo, también abre la puerta a reportes falsos, imprecisos o técnicamente inválidos.
Un punto sensible para el software compartido
La seguridad del código abierto tiene un peso amplio en la industria, porque muchas empresas y servicios dependen de bibliotecas y herramientas mantenidas por comunidades o equipos pequeños. Por eso, una detección más temprana puede ayudar a reducir exposición antes de que una falla escale.
Al mismo tiempo, la ausencia de revisión humana cambia la carga hacia los desarrolladores, que deberán verificar cada hallazgo antes de aplicar correcciones o abrir procesos internos de respuesta.
Anthropic presentó OSS Scanner como una herramienta periódica, no como una auditoría completa. Asimismo, el anuncio refuerza la competencia entre empresas de IA por ofrecer productos con uso directo en tareas técnicas y de infraestructura.
En ese contexto, el valor del servicio dependerá de la calidad de sus hallazgos y de la tasa de falsos positivos. De hecho, ese punto será clave para que los equipos mantengan la herramienta activa en proyectos con recursos limitados.
Si OSS Scanner logra entregar alertas útiles con poco ruido, podría ganar espacio entre mantenedores que necesitan cobertura básica sin asumir un costo adicional.
