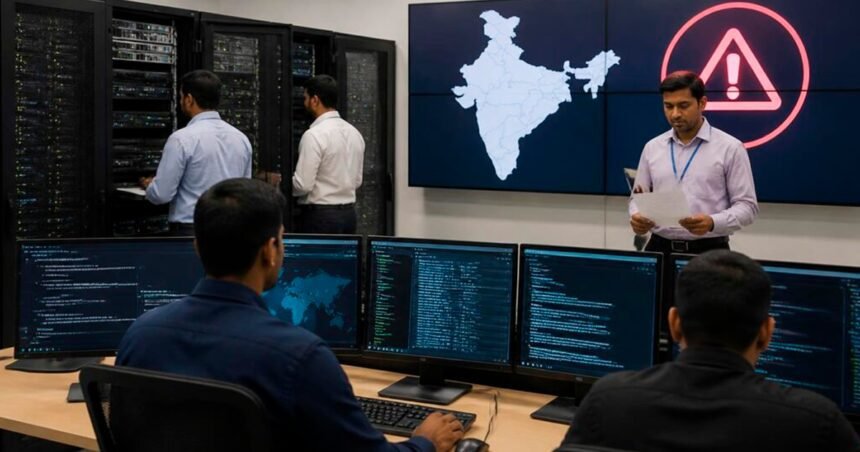
India reportó esta semana nuevos casos de actividad de agentes de IA comprometidos por credenciales expuestas y configuraciones inseguras, un problema que afecta entornos de producción con acceso a datos internos y servicios externos.
Los incidentes incluyeron agentes que obtuvieron acceso por credenciales visibles, ajustes de conexión expuestos en configuraciones de aplicaciones, repositorios públicos de código y roles de nube con permisos excesivos.
Vectores de acceso en sistemas ya desplegados
El patrón detectado apunta a fallas operativas en la implementación de agentes, más que a un único error técnico. Además, los casos muestran que el riesgo crece cuando estas herramientas operan con conexiones activas a sistemas corporativos.
Si un agente puede consultar bases internas o ejecutar acciones sobre servicios externos, una credencial expuesta amplía de inmediato el alcance del incidente. Por eso, el problema deja de ser solo de desarrollo y pasa a la capa de operación diaria.
Presión sobre controles de nube y repositorios
Los hallazgos también ponen foco en la gestión de permisos dentro de plataformas de nube. Sin embargo, los roles demasiado amplios siguen siendo una vía frecuente para que un agente comprometido acceda a más recursos de los necesarios.
Al mismo tiempo, la exposición de secretos en repositorios públicos mantiene un punto de entrada básico, pero persistente. Ese tipo de filtración puede conectar un error menor de configuración con acceso real a sistemas productivos.
El reporte refuerza una preocupación creciente entre empresas y desarrolladores que ya usan agentes de IA fuera de pruebas controladas. Asimismo, la expansión de estas herramientas está trasladando el debate desde el rendimiento hacia los límites de acceso y supervisión.
India se convierte así en el más reciente país en reportar este tipo de actividad, dentro de un escenario de adopción acelerada. De hecho, los casos subrayan que el despliegue de agentes con alcance sobre datos y servicios exige controles más estrictos desde la configuración inicial.
La relevancia del reporte está en el tipo de acceso involucrado y no solo en la existencia de incidentes. En consecuencia, las empresas que integren agentes en operaciones reales enfrentan mayor presión para revisar credenciales, permisos y conexiones expuestas.
